Domain awvs.de kaufen?
Wir ziehen mit dem Projekt
awvs.de um.
Sind Sie am Kauf der Domain
awvs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain awvs.de kaufen?
Hat Mario Sixtus ein Auto?
Es gibt keine öffentlich verfügbaren Informationen darüber, ob Mario Sixtus ein Auto besitzt. Es ist möglich, dass er ein Auto hat, aber ohne weitere Informationen lässt sich diese Frage nicht beantworten. **
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **

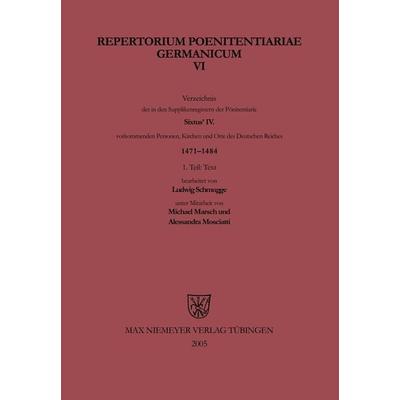
Ähnliche Suchbegriffe für Sixtus IV
Top-Angebote
Produkte zum Begriff Sixtus IV:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Wer bezahlt IV?
Die IV (Invalidenversicherung) wird in der Schweiz durch Beiträge von Arbeitnehmern, Arbeitgebern und dem Bund finanziert. Arbeitnehmer und Arbeitgeber teilen sich die Beiträge jeweils zur Hälfte. Der Bund beteiligt sich ebenfalls an der Finanzierung der IV durch Steuereinnahmen. Zudem gibt es auch Einnahmen aus Vermögenserträgen und anderen Quellen, die zur Finanzierung der IV beitragen. Letztendlich ist es also eine Kombination aus Beiträgen von Arbeitnehmern, Arbeitgebern, dem Bund und anderen Einnahmequellen, die die IV finanzieren. **
-
Wann IV unterschreiben?
Wann genau soll ich den Vertrag unterschreiben? Gibt es ein spezifisches Datum oder eine Frist, die ich beachten muss? Sollte ich den Vertrag persönlich unterschreiben oder kann ich dies auch digital tun? Gibt es noch offene Fragen oder Punkte im Vertrag, die vor der Unterschrift geklärt werden müssen? Wann ist die beste Zeit für Sie, um den Vertrag zu überprüfen und zu unterzeichnen? **
Was bedeutet "IV"?
"IV" ist die römische Zahl für die Zahl 4. In der Musik steht "IV" oft für die vierte Stufe einer Tonleiter, während es in der Medizin für intravenös (also die Verabreichung von Medikamenten oder Flüssigkeiten in eine Vene) verwendet wird. **
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Sixtus IV:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat Mario Sixtus ein Auto?
Es gibt keine öffentlich verfügbaren Informationen darüber, ob Mario Sixtus ein Auto besitzt. Es ist möglich, dass er ein Auto hat, aber ohne weitere Informationen lässt sich diese Frage nicht beantworten. **
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Einstieg in Hacking und IT-Sicherheit finden?
Um einen Einstieg in Hacking und IT-Sicherheit zu finden, können verschiedene Schritte unternommen werden. Zunächst ist es wichtig, ein grundlegendes Verständnis für Computersysteme und Netzwerke zu entwickeln. Dies kann durch das Erlernen von Programmiersprachen, Netzwerkprotokollen und Betriebssystemen erreicht werden. Anschließend können spezifische Kenntnisse in den Bereichen Penetration Testing, Ethical Hacking und Sicherheitsanalysen erworben werden, indem man sich mit entsprechender Literatur, Online-Kursen oder praktischen Übungen beschäftigt. Es ist auch hilfreich, sich mit der Community zu vernetzen und an Capture-the-Flag-Wettbewerben oder Hackathons teilzunehmen, um praktische Erfahrungen zu sammeln und von anderen Experten zu lernen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
Ähnliche Suchbegriffe für Sixtus IV
-
Sicherheit von Webanwendungen in der Praxis, Fachbücher von Matthias RohrWebanwendungen bilden in Unternehmen zahlreiche sensible Geschäftsprozesse ab - ob mit Kunden, Mitarbeitern, Partnern oder Zulieferern. Daher sind Webapplikationen ein Sicherheitsrisiko für Unternehmen, und ihr Schutz ist von entscheidender Bedeutung. In dem Buch beleuchtet der Autor die wichtigsten Aspekte der Webanwendungssicherheit und stützt sich dabei auf seine langjährige Erfahrung als IT-Security-Berater für Webanwendungen und Entwicklungsprozesse. Der Band bietet neben einem allgemeinen Überblick zum Thema Sicherheit von Webanwendungen ausführliche und praxisorientierte Darstellungen zu wichtigen Einzelfragen: Was sind die häufigsten Schwachstellen und mit welchen Massnahmen lassen sich Webanwendungen am effektivsten gegen Angriffe absichern? Ein eigenes Kapitel befasst sich mit den Verfahren, die eingesetzt werden, um die Sicherheit von Anwendungen bereits im Entwicklungsprozess zu gewährleisten.119,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
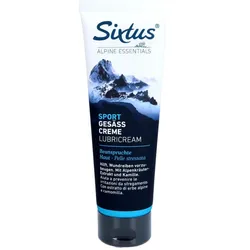
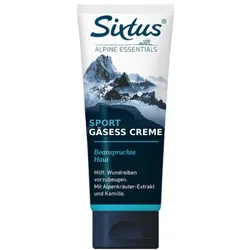
Sixtus Sport Gesäßcreme 15mlOptimaler Schutz für Rad-, Ruder- und Reitsport Beugt Druckstellen und Blasenbildung vor. Verhindert das Wundreiben der Haut bei allen Sportarten. Die Haut wird elastischer und strapazierfähiger. Die Gesäßcreme aus ausgesuchten naturreinen pflanzlichen Fetten und Ölen sowie Kräuterauszügen aus der Kamille und Ringelblume schützt und pflegt. BEANSPRUCHTE HAUT schützt und pflegt hilft, Druckstellen und Blasenbildung vorzubeugen mit entzündungshemmenden Inhaltsstoffen Anwendung: Sixtus SPORT GESÄSS CREME kann vor dem Sport oder nach Bedarf auf die besonders beanspruchten Hautstellen aufgetragen werden. Das Pflegeprodukt ist nur zur äußeren Anwendung und nicht für Kinder unter 3 Jahren geeignet. Nicht über 25 °C lagern. Nicht anwenden bei einer Überempfindlichkeit oder Allergie auf Korbblütengewächse. Nach Öffnung mindestens 10 Monate haltbar. Inhaltsstoffe: Aqua, Helianthus annuus seed oil, Marmota oil, Cetearyl Alcohol, Coco-Glucoside, Lanolin, Sodium Acrylate/ Sodium Acryloldimet...2,47 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wer bezahlt IV?
Die IV (Invalidenversicherung) wird in der Schweiz durch Beiträge von Arbeitnehmern, Arbeitgebern und dem Bund finanziert. Arbeitnehmer und Arbeitgeber teilen sich die Beiträge jeweils zur Hälfte. Der Bund beteiligt sich ebenfalls an der Finanzierung der IV durch Steuereinnahmen. Zudem gibt es auch Einnahmen aus Vermögenserträgen und anderen Quellen, die zur Finanzierung der IV beitragen. Letztendlich ist es also eine Kombination aus Beiträgen von Arbeitnehmern, Arbeitgebern, dem Bund und anderen Einnahmequellen, die die IV finanzieren. **
-
Wann IV unterschreiben?
Wann genau soll ich den Vertrag unterschreiben? Gibt es ein spezifisches Datum oder eine Frist, die ich beachten muss? Sollte ich den Vertrag persönlich unterschreiben oder kann ich dies auch digital tun? Gibt es noch offene Fragen oder Punkte im Vertrag, die vor der Unterschrift geklärt werden müssen? Wann ist die beste Zeit für Sie, um den Vertrag zu überprüfen und zu unterzeichnen? **
-
Was bedeutet "IV"?
"IV" ist die römische Zahl für die Zahl 4. In der Musik steht "IV" oft für die vierte Stufe einer Tonleiter, während es in der Medizin für intravenös (also die Verabreichung von Medikamenten oder Flüssigkeiten in eine Vene) verwendet wird. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.